Analýza rizik a audit ISMS
Cíle analýzy rizik. Metodiky analýzy rizik. Fáze analýzy rizik podle metodiky CRAMM. Audit ISMS definice. Zásady auditu, jeho plánování, výběr týmu auditorů. Cíle auditu ISMS 1. stupně. Účel auditu ISMS 2. stupně. Výstupní nálezy auditu.
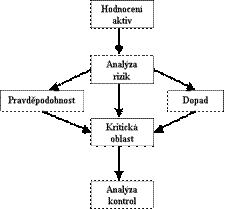
Analýza rizik je prováděna za účelem identifikace zranitelných míst Informačního systému organizace. Následně zachycuje seznam hrozeb působících na IS a stanovuje rizika příslušná každému zranitelnému místu a hrozbě. Odpovídá na otázky: Co nastane, když nebudou informace chráněny? Jak může být bezpečnost informací porušena? Jaká je pravděpodobnost, že to nastane?
Cílem analýzy rizik je identifikovat a kvantifikovat rizika tak, aby bylo možné rozhodnout o jejich přijatelnosti pro organizaci nebo aby bylo rozhodnuto je snížit pomocí dodatečných opatření. Velikost rizika je stanovena na základě pravděpodobnosti výskytu rizika a velikosti dopadu. Informační bezpečnost je definována jako proces pro zachování důvěrnosti, integrity, dostupnosti, individuální zodpovědnosti, autenticity a spolehlivosti. Cílem řízení rizik je tedy zachování těchto kvalit informací.
Postup při vytváření AR:
1. stanovení oblasti IS, kde bude analýza prováděna
2. identifikace a ocenění aktiv
3. určení zranitelných míst
4. odhad pravděpodobnosti využití zranitelných míst (odhad rizik)
5. návrh použitelných bezpečnostních funkcí a bezpečnostních mechanismů pro jejich implementaci včetně nákladů na jejich pořízení.
6. odhad ročních úspor po jejich zavedení.
Metody analýzy rizik
kvalitativní metody
· Rizika vyjádřena v určitém rozsahu daném pravděpodobností výskytu a potencionální ztrátou
· výhoda: jednodušší a rychlejší
· nevýhoda: nespolehlivost výsledku daná nepřesností výchozích údajů
kvantitativní metody
· založena na matematickém výpočtu rizika
· více exaktní, náročnější na čas a úsilí
· poskytují finanční vyjádření rizika
· v současnosti preferovaná, SW nástroje na podporu stanovení AR: COBRA, RiskWatch, CRAMM
· Princip: vytvoření relačního modelu - vzájemné svázané komponenty: hrozby, zranitelná místa, protiopatření (zastrašovací nástroje, preventivní opatření, detektivní opatření, opravná opatření)
CRAMM (CCTA Risk Analysis and Management Method) je metodika a soubor softwarových nástrojů pro zavádění a podporu systému řízení bezpečnosti informací (Information Security Management System nebo ISMS) pro provádění identifikace a ohodnocení aktiv, analýzy rizik informačních systémů a sítí, k návrhu bezpečnostních protiopatření, určování havarijních požadavků na informační systém a k návrhům na řešení havarijních situací.)
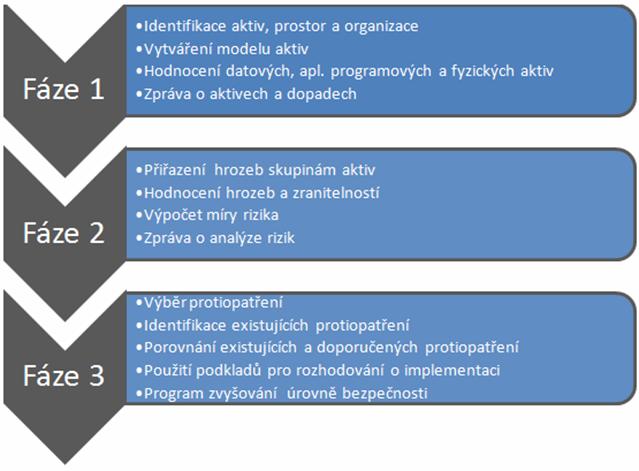
Provedení analýzy CRAMM Expert vyžaduje detailní popsání celého systému vyčerpávajícím způsobem. Všechna identifikovaná aktiva, hrozby a zranitelnosti musí být ohodnocena. Tento zdlouhavý a náročný proces trvá zpravidla několik měsíců. K získávání potřebných informací pomocí rozhovorů s respondenty, dotazníků a nastudování dokumentace systému dochází. CRAMM Expert se skládá ze tří fází a je určen k provádění detailních analýz rizik informačních systémů a návrhu protiopatření na pokrytí zjištěných rizik. CRAMM Expert se skládá ze tří fází a je určen k provádění detailních analýz rizik informačních systémů a návrhu protiopatření na pokrytí zjištěných rizik.
 fáze
1 - Základním cílem analýzy je identifikovat a ohodnotit všechna aktiva
informačního systému. Každé aktivum má pro organizaci svoji hodnotu, ze které
vychází stanovení úrovně bezpečnosti vyžadované pro informační systém.
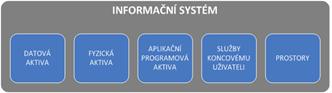
Informační systém je rozdělen do několika kategorií aktiv (datová, fyzická,
aplikační programová, služby koncovému uživateli a prostory). Tato aktiva jsou
navzájem propojena v rámci modelů aktiv.
Nejdůležitější skupinou jsou datová aktiva (data, informace), která jsou hodnocena z hlediska dopadů na organizaci nebo její část v případě nedostupnost a zničení dat, prozrazení dat a chyby (modifikace) dat. Aby bylo možné chránit data a aplikační programové vybavení, je nutné chránit také fyzická aktiva. Mezi fyzická aktiva spadají všechna aktiva, která nelze zařadit mezi datová ani aplikační programová. Fyzická a datová aktiva jsou propojena pomocí aplikačních programových aktiv, která zahrnují programové vybavení mimo operačních systémů (ty jsou součástí fyzických aktiv). Posledním typem aktiv informačního systému jsou prostory, které nejsou v této fázi přímo hodnoceny.
fáze 2 - Ve druhé fázi je určena úroveň hrozeb (pravděpodobnost jejího výskytu) a zranitelností (pravděpodobnost úspěchu hrozby), které společně s hodnotami aktiv (stanovené v první fázi) jsou vstupními hodnotami pro výpočet míry rizika. Při hodnocení hrozeb a zranitelností je brán zřetel na rozsah jejich působení. Při hodnocení jsou hrozby a zranitelnosti rozděleny do oblastí logické infiltrace, infiltrace komunikace, závady komunikace, závady zařízení, lidské chyby a fyzické hrozby.
fáze 3 - Primárním cílem třetí fáze je vybrat vhodná protiopatření z rozsáhlé databáze protiopatření (knihovna protiopatření). Protiopatření jsou rozdělena do pěti hlavních oblastí: IT bezpečnost, komunikační bezpečnost, personální bezpečnost, administrativní bezpečnost, fyzická bezpečnost
Audit ISMS - Audit informační bezpečnosti
· specifický druh auditu informačního systému, který se zaměřuje na jeden z významných aspektů informačních systémů – bezpečnost (Cobit):
o bezpečnost: důvěrnost, integrita, dostupnost
o kvalita: efektivita, účinnost
o důvěryhodnost: spolehlivost, soulad s legislativou
· hodnotí úroveň bezpečnosti neinvazivním způsobem, pasivní sběr informací o konfiguraci a nastavení zařízení a následné vyhodnocení těchto informací a vyvození závěrů
· měl být vždy prováděn za asistence odborníků – informatiků v auditované společnosti
· cílem je posouzení efektivnosti systému ve vztahu k bezpečnostní politice, identifikace případných bezpečnostních slabin a příležitost ke zlepšení ISMS
Životní cyklus řízení auditu podle ISO 27007
1. Zahájení auditu:
· stanovení vedoucího týmu,
· definování cílů auditu, rozsahu a kriterií,
· hodnocení proveditelnosti auditu,
· vytvoření auditorského týmu
· navázání prvního kontaktu s auditovanou stranou.
2. Analýza dokumentů
· studium relevantní dokumentace systému řízení (včetně elektronických záznamů) a hodnocení jejich adekvátnosti vzhledem k použitým kriteriím,
3. Příprava na audit v místě zákazníka
· příprava plánu auditu,
· rozvržení úkolů členům týmu,
· příprava pracovních materiálů (check listy, formuláře pro záznam z jednání, plány tvorby vzorků apod.)
4. Realizace auditu v místě zákazníka
· úvodní setkání se zákazníkem (představení členů týmu, cíle a rozsahu auditu, stanovení způsobů komunikace, zajištění místa a potřebných zařízení apod.),
· komunikace se zákazníkem (způsob referování o postupu auditu zákazníkovi, řešení problémů, změn),
· role a odpovědnosti průvodců a pozorovatelů (nejsou součástí týmu, obyčejně jde o osoby určené auditovanou stranou pro asistenci auditorům),
· shromažďování a ověřování dokumentace,
· formulování nálezů (nálezy mohou potvrdit soulad nebo nesoulad s určenými kriterii; v případě, že je cílem auditu i návrh opatření na zlepšení, formulují se nálezy včetně těchto opatření),
· příprava závěrů auditu (auditorský tým předběžně projednává formulované nálezy auditu a diskutuje další postup auditu),
· organizování uzavřeného jednání o závěrech auditu (auditorský tým společně se zástupci auditované strany prezentují výsledky auditu a řeší opatření pro případ, že existují nějaké důvody vedoucí ke snížení spolehlivosti závěru auditu)
5. Příprava, odsouhlasení a distribuce auditorské zprávy
· příprava auditorské zprávy,
· odsouhlasení a distribuce auditorské zprávy (auditorská zpráva je vlastnictvím auditované strany a musí se zachovávat určená pravidla jejího utajení)
6. Ukončení auditu.
7. Kontrola plnění doporučených opatření
Výběr týmu auditorů - Auditní tým by měl:
a) mít odpovídající technické znalosti o specifických činnostech v rozsahu certifikovaného ISMS a tam, kde je to relevantní, o souvisejících postupech a jejich potenciálních rizicích pro bezpečnost informací.
b) mít odpovídající stupeň znalostí organizace klienta k spolehlivému provedení certifikačního auditu ISMS a zvládnutí všech aspektů bezpečnosti informací souvisejících činností, produktů a služeb;
c) mít odpovídající znalosti regulatorních požadavků aplikovatelných na ISMS organizace.
Auditní tým může být v případě potřeby doplněn o technické experty, kteří mají odpovídající znalosti o technologiích, které jsou součástí auditu. Je důležité si uvědomit, že tito experti nemohou nahradit auditory ISMS, mohou však auditorovi poskytnout
Audit 1. stupně – Přezkoumání dokumentace
· Může, ale nemusí být vedený na místě, přezkoumání hlavních prvků ISMS
· Cíl: Získat přehled pro plán auditu 2. stupně pochopením ISMS v kontextu
· bezpečnostní politiky a cílů organizace; zejména pak stupně připravenosti na audit
· Klíčové činnosti
o Přezkoumání systému řízení ISMS
o Posouzení rozsahu ISMS
o Hodnocení a management rizik
o Prohlášení o aplikovatelnosti
o Bezpečnostní politika a podpůrné klíčové postupy
Audit 2. stupně – Audit implementace
· Vedený na místě, přezkoumání účinnosti politik postupů a cílů
· Cíl:
o Potvrdit, že organizace dodržují vlastní politiky, cíle a postupy
o Potvrdit, že ISMS je v souladu se všemi požadavky ISMS standardu a tyto požadavky jsou organizací plněny
o Prověřit efektivnost systému ISMS
· klíčové činnosti:
o Pohovor s vlastníky a uživateli ISMS
o Přezkoumání vysoce, středně a/nebo nízkorizikových oblastí
o Přezkoumání bezpečnosti (interní audity) a přezkoumání vedením
o Souvislost mezi hlavními dokumenty uvnitř systému
o Záznamy a jejich využívání pro zlepšení
Výstupní nálezy auditu:
· Seznam lidí, kteří spolupracovali na straně zákazníka s auditory
· Přehled realizovaných akcí/procesů auditu
· Potvrzení o tom, že bylo dosaženo definovaných cílů auditu.
· Přehled oblastí, které byly zahrnuty v plánu a nebyly auditovány
· Přehled doporučení ke zlepšení, pokud byly součástí cílů auditu.
· Odsouhlasený plán realizace nápravných doporučení (pokud existuje).
· Prohlášení o zachování mlčenlivost o získaných údajích.
Auditní zpráva by měla obsahovat následující informace:
· záznam z auditu včetně závěrů z přezkoumání dokumentace¨
· záznam z certifikačního auditu, že organizace provedla analýzu informačních rizik
· celkovou délku auditu včetně času stráveného přezkoumáním dokumentace
· šetření, která byla během auditu provedena, odůvodnění pro jejich výběr a použitá metodologie