Normy bezpečnosti informačních systémů
Řada norem ISO 27xxx. Řízení bezpečnosti podle ISO 13335. Hodnocení bezpečnostních vlastností produktů a systémů IT podle ISO 15408. Management jakosti v řadě norem ISO 9000. Implementace zabezpečení do systémů podle ISO 21827. PAS 56: řízení kontinuity činností organizace. COBIT. ITIL: knihovna nejlepších zkušeností pro poskytování IT služeb.
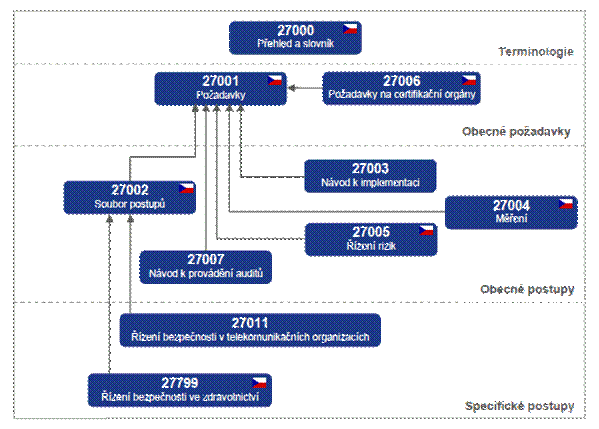
Řada norem ISO 27xxx - specifikují systém managementu bezpečnosti informací (ISMS)
- soubory norem s postupným vydáváním
Bezpečnostní normy jsou důležitým prvkem informační bezpečnosti. Cílem této řady norem označených ISO/IEC 27000 je sjednotit požadavky, návody a doporučení na systémy řízení informační bezpečnosti, které se vyskytují v různých normách. Základní, sjednocující normou je ISO/IEC 27001:2005. Norma poskytuje doporučení a specifikuje požadavky, jak aplikovat vybraná opatření ISO/IEC 17799:2005 (do budoucna ISO/IEC 27002) v rámci procesu ustavení, provozu, údržby a zlepšování systému managementu bezpečnosti informací v organizaci. Norma poskytuje model pro zavedení efektivního systému řízení bezpečnosti informací (ISMS - Information security management system) v organizaci a doplňuje tak normu ISO 17799. Norma dále prosazuje procesní přístup k řešení ISMS a zavádí model známý pod zkratkou PDCA (Plan-Do-Check-Act).
· ISO/IEC 27000 – Přehled a slovník
· ISO/IEC 27001 – Požadavky
· ISO/IEC 27002 – Soubor postupů (předchozí ISO 17799)
· ISO/IEC 27003 – Návod pro implementaci
· ISO/IEC 27004 – Metriky a měření účinnosti opatření
· ISO/IEC 27005 – Management rizik
· ISO/IEC 27006 – Požadavky na místa provádějící audit a certifikaci
· ISO/IEC 27007 – Směrnice pro auditování
· ISO/IEC 27xxx – specifikace pro obory činnosti organizace (oborové)
o ISO/IEC 27011 - doporučení a požadavky na řízení bezpečnosti informací v prostředí telekomunikačních operátorů
o ISO/IEC 27799 - doporučení a požadavky na řízení bezpečnosti informací ve zdravotnických zařízeních
o ISO/IEC 27033 - Bezpečnost techniky – Síťová bezpečnost
Řízení bezpečnosti podle ISO 13335
ČSN ISO/IEC TR 13335-1 (Pojetí a modely bezpečnosti IT)
· základní koncepce a modely používané pro správu bezpečnosti IT
· jejich vztah ke správě informačních technologií
· základní pojmy bezpečnosti IT, které by měla organizace převzít (otázka správných a přesných definic je v dokumentu důležitá).
· Určena pro: členy bezpečnostní rady a pracovníky, kteří zodpovídají za bezpečnost IT a pro ty, kteří mají na starost celkový program bezpečnosti organizace
ČSN ISO/IEC TR 13335-2 (Řízení a plánování bezpečnosti IT)
· popisuje řídící a plánovací aspekty IT (je ji možné aplikovat na organizaci a řízení bezpečnosti IT v organizaci)
· definuje role a zodpovědnost jednotlivých zainteresovaných pracovníků (je z ní možné čerpat pro definici cílů a prvků celkové bezpečnostní politiky IT v organizaci a bezpečnostní politiky jednotlivých systémů IT)
· Vysvětluje významy různých analýz a přístupů k nim
· popisuje výběr bezpečnostních opatření a přijetí zbytkového rizika
· vysvětluje postupy plánování bezpečnosti, zavádění bezpečnostních opatření, výchovného programu a následné údržby, monitorování, kontroly plnění a řešení incidentů.
· Určena pro: vedoucí pracovníky z oblasti systémů IT organizace a ty, kteří zodpovídají za aktivity organizace, na kterých se IT podílí rozhodující měrou.
ČSN ISO/IEC TR 13335-3 (Techniky pro řízení bezpečnosti IT)
· popisuje nejdůležitější bezpečnostní techniky, uvádí jejich strukturu a kategorizaci.
· Rozebírá způsoby provádění rizikové analýzy a způsoby volby a strategie této analýzy.
· Určena pro: pracovníky organizace, kteří se podílejí na životním cyklu projektu (plánování, návrhů, implementace, testování, pořizování a provozu systémů IT z hlediska jejich bezpečnosti).
ČSN ISO/IEC TR 13335-4 (Výběr ochranných opatření)
· poskytuje směrnice pro výběr ochranných opatření s ohledem na potřeby činnosti organizace a problémy bezpečnosti
· popisuje postup výběru ochranných opatření v závislosti na bezpečnostních problémech a hrozbách (obsahuje výčet hrozeb)
· uvádí, jak může být vytvořena příručka základní úrovně pro celou organizaci nebo její část (konkrétní případy jsou v přílohách)
· Určena pro: pracovníky, kteří jsou v organizaci zodpovědní za bezpečnost IT. Obsah této části normy by měli přejmout tak, aby vyhovoval jejich specifickým potřebám.
Hodnocení bezpečnostních vlastností produktů a systémů IT podle ISO 15408
Common Criteria je mezinárodní standard (ISO/IEC 15408) pro certifikaci počítačové bezpečnosti. Common Criteria je framework, ve kterém uživatelé počítačového systému mohou specifikovat jejich bezpečnostní funkcionalitu a jistící požadavky, prodejci potom mohou implementovat a zároveň/nebo se dožadovat bezpečnostních atributů jejich produktů, a testovací laboratoře mohou vyhodnocovat produkty. Jinak řečeno, Common Criteria dává jistotu, že proces specifikace, implementace a hodnocení produktu počítačové bezpečnosti bude řídit přísným a standardizovaným způsobem. Common Criteria vzniklo ze standardů ITSEC (Evropa), CTCPEC (Kanada), TCSEC (USA).
Hodnocení Common Criteria jsou prováděna na produktech a systémech počítačové bezpečnosti.
· Cíl hodnocení - Target Of Evaluation (TOE) - produkt nebo systém, který je předmětem hodnocení.
· Ochranný profil - Protection Profile (PP) - dokument, typicky vytvořený uživatelem nebo uživatelskou komunitou, který identifikuje bezpečnostní požadavky pro třídu bezpečnostních zařízení (například čipové karty nebo síťové firewally) příslušný danému uživateli ke konkrétnímu účelu.
· Bezpečnostní cíl - Security Target (ST) - je dokument, který identifikuje bezpečnostní vlastnosti cíle hodnocení. Může se vztahovat na jeden nebo více PP.
· Bezpečnostní funkční požadavky - Security Functional Requirements (SFRs) - specifikuje individuálně bezpečnostní funkce, které mohou produkty poskytovat. Common Criteria poskytuje katalog těchto funkcí. Například může SFR uvádět, jak by uživatel zastupující konkrétní roli měl být autentikován.
· Bezpečnostní jistící požadavky - Security Assurance Requirements (SARs) - popisuje měření získané během vyvíjení a hodnocení produktu k zajištění souladu s prohlášením bezpečnostní funkcionality. Například hodnocení může požadovat, aby všechny zdrojové kódy byly zdrženy v organizačním systému.
· Evaluation Assurance Level (EAL) - číselné hodnocení popisující hloubku hodnocení. Každý EAL odpovídá balíčku SAR, který pokrývá kompletní vývoj produktu s danou úrovní striktnosti. Common Criteria sestavilo sedm úrovní, počínaje nejzákladnější EAL 1 (a tudíž nejlevnější na implementaci a hodnocení), konče nejpřísnější EAL 7 (a zároveň nejdražší).
Management jakosti v řadě norem ISO 9000 - Řada norem ISO 9000 definuje systém managementu jakosti. Tyto normy vydává Mezinárodní organizace pro normalizaci. Normy umožňují prokázat daným organizacím schopnost výroby či distribuci produktů v souladu se všemi nezbytnými předpisy a potřebami zákazníka. Tyto normy nejsou specifické pro žádný druh produktů a dají se uplatnit ve všech oborech výroby a služeb. Certifikace systému managementu organizace (tj. jejího systému řízení) podle ISO 9001 přináší organizacím zvýšení důvěryhodnosti skrz mezinárodně uznávaný certifikát. Certifikace mohou využít jakékoliv společnosti zabývající se výrobou, distribucí nebo servisem. Jedná se o všechny organizace od nemocnic po poskytovatele internetového připojení.
Implementace zabezpečení do systémů podle ISO 21827 - ČSN ISO/IEC 21827 Informační technologie - Inženýrství zabezpečení systémů - Model vyzrálosti způsobilosti - V této normě je popsán model SSE-CMMR určený pro všechny pracovníky a organizace zabývající se vývojem produktů a poskytováním služeb v oboru zabezpečení systémů. Tento model je zaměřen na procesy používané k dosažení požadovaného zabezpečení informačních technologií, zejména na vyzrálost těchto procesů. V normě jsou popsány činnosti inženýrství zabezpečení systémů a norma obsahuje požadavky na pracovníky zabývající se vývojem produktu a systémů zabezpečení a jejich integrací, jakož i na organizace poskytující služby a inženýrství zabezpečení počítačů.
PAS 56: řízení kontinuity činností organizace
· Řízení kontinuity činností (Business Continuity Management) je proces, který připraví organizaci na řešení těchto nepředvídatelných situací a zmírní jejich případné následky.
· V této oblasti, více než jinde, platí, že prevence je vždy vhodnější a zejména lacinější než následné odstraňování škod.
· Cílem řízení kontinuity činností ICT společnosti je:
o definovat postupy nutné pro zajištění chodu kritických procesů v případě mimořádné události, resp. zajistit podporu provozuschopnosti IS;
o v co možná nejkratších lhůtách zajistit obnovu provozu IS organizace, aniž by to mělo negativní dopad na plnění smluvních povinností a závazků a legislativních požadavků.
· Při řízení kontinuity činností vycházíme zejména z principů uvedených v britském standardu BS 25999 1:2006 Code of Practice for Business Continuity Management (dříve PAS 56).
COBIT. ITIL: knihovna nejlepších zkušeností pro poskytování IT služeb.
ITIL
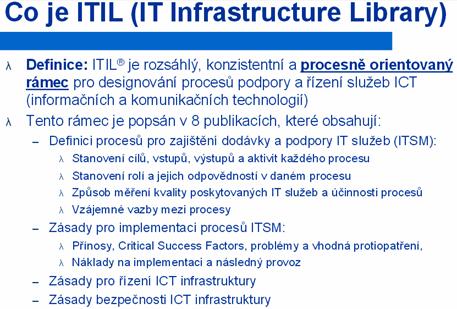
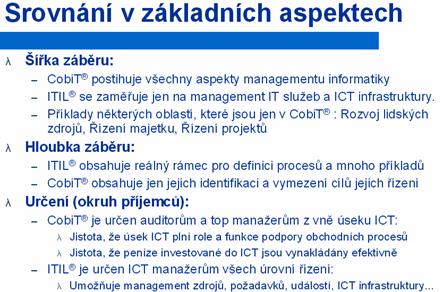
· je zkratka pro Information Technology Infrastructure Library. Jedná se o skupinou nejrůznějších konceptů a metodických postupů, které sklouží k lepšímu plánování a využívání informačních technologií a to nejen dodavateli těchto služeb, ale i jejich zákazníky. ITIL vznikl jako sada knih popisující to nejlepší řešení z praxe řízení IT služeb a ICT infrastruktury.
· Dokumenty ITIL jsou soubory "best practices" pro řízení služeb. ITIL tak vlastně popisují, co se má udělat v případě určitých situací. Způsob provedení, tj. jak se to má dělat, je potom závislý již na vlastní organizaci implementující ITIL, na její velikosti, interní kultuře atd. Kromě návodů ve formě dokumentů poskytuje ITIL i širokou škálu jiných produktů a to v oblastech, jako jsou školení, profesionální kvalifikace, konzultace, softwarové prostředky, výměna zkušeností. ITIL poskytuje znalosti a potřebné podklady k provozu efektivní infrastruktury IS/ICT, a to při udržení minimálních nezbytných nákladů. ITIL byla přijata a přizpůsobena významnými firmami - například Microsoftem (Microsoft Operations Framework - MOF), Hewlett-Packard (IT Service Management Reference Model), IBM a mnoha dalšími, neboť nabízí systematický přístup k řízení informatiky na základě služeb.
· ITIL ve svých knihách popisuje procesy, které IT musí vykonávat, aby mohly být dané služby poskytovány. ITIL se snaží dívat na poskytované služby z pohledu zákazníka, který dané služby odebírá. Vychází se z předpokladu, že společnosti, které své procesy vedou dle metodiky. Myšlenka ITIL je tak docela jednoduchá. Proč navrhovat a vymýšlet celý proces znovu od začátku, když už ho spousta jiných firem před námi zavedla a během doby i vylepšila.
· ITIL popisuje vazby mezi jednotlivými procesy a definuje, jaké by měly být vstupy, výstupy, role a metriky. Vzhledem k tomu, že nositeli každého procesu jsou lidé, musí být jasně definovány role a jejich odpovědnosti. V ITIL je role přiřazena člověku nebo týmu, který pak v rámci daného procesu vykonává jednu nebo více činností. Je zřejmé, že pokud má daná role vykonávat příslušnou činnost, musí mít nejen požadované schopnosti a patřičné nástroje (HW, SW), ale musí disponovat i odpovídajícími pravomocemi a zároveň nést odpovědnost za svoje rozhodnutí. ITIL doporučuje pro každý proces vytvořit tzv. RACI tabulku, která v záhlaví bude obsahovat role a v řádcích jednotlivé činnosti, které se musí v rámci procesu vykonat. U každé činnosti by mělo být uvedeno, kdo ji vykonává (Responsible), kdo je odpovědný za výsledek (Accountable), s kým je nutno postup konzultovat (Consult) a u koho je třeba se informovat (Inform).
COBIT
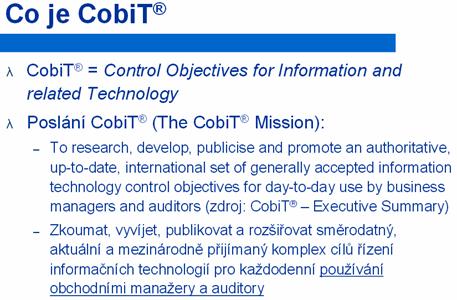
· Metodika COBIT (Control OBjectives for Information and related Technology) je soubor doporučení pro řízení informatiky (IT Governance), které by měly umožnit dosažení strategických cílů organizace díky efektivnímu využití dostupných zdrojů a minimalizaci IT rizik. Metodika COBIT je určena především pro výkonný management a osoby provádějící audit.
· COBIT je manažerský framework pro plánování, řízení a dohled IT a to včetně lidských zdrojů. Patří do oblasti strategického řízení IT, kde slouží pro zjišťování efektivnosti informačního systému. Jedná se o procesně orientovaný nástroj. Definuje základní oblasti řízení a cíle – Cíle v rámci IT (sjednocení strategie firmy a IT, řízení přidané hodnoty dodávané IT, řízení IT rizik), řízení IT zdrojů (lidé, infrastruktura, dodavatelé), řízení výkonnosti IT a nástroje ITG (Plánování, provádění, kontrola, náprava).
· COBIT je mezinárodně uznávaný. Využívá mezinárodních standardů a zkušeností pro řízení a kontrolu v oblasti IT. COBIT se snaží řešit konflikty mezi IT a obchodní strategií firmy. Umožňuje sjednotit cíle a zavádí postupy pro měření a vyhodnocení výkonu IT. Poskytuje systematický přístup k řízení informačních a komunikačních technologií. Základem je definování jasné struktury systému řízení ICT, tak aby byla jeho struktura pokud možno co nejvíce srozumitelná a pochopitelná manažery a uživateli bez podrobných znalostí ICT. Díky této metodě získávají tito lidé objektivní kritéria pro zkoumání úspěšnosti konkrétních oblastí řízení ICT.
· COBIT obsahuje komplexní systém cílů a metrik podnikové informatiky, který reprezentuje ucelený pohled na řízení podnikové informatiky a je dobře použitelný pro provádění auditů. Jeho výhodou je velmi jednoduchá, rychle pochopitelná struktura. Další výhodou je existence systému měkkých metrik, které jsou používány pro zhodnocení úrovní zralosti jednotlivých procesů. Umožňuje provést jednoduché zhodnocení úrovně zralosti podnikové informatiky.